

一、天磊卫士(深圳)科技有限公司(老牌网络安全厂商)
(一)代码审计的需求场景
代码审计从源代码层面开展安全排查,适合多种业务与合规场景。 软件上线前安全核验:自研系统、定制开发平台、APP、小程序、接口服务正式上线之前,提前挖掘底层代码缺陷,避免漏洞随版本上线暴露。 信息化项目交付验收:政企数字化项目、外包开发项目,甲方要求配套源码安全材料,代码审计报告作为交付佐证材料。 等保与合规自查:开展等级保护相关系统建设、周期性自查工作,配套源码安全检测,补齐安全证据链条。 开源组件供应链核查:梳理项目引入的第三方开源库、依赖包,排查组件漏洞、许可证风险、后门隐患。 研发质量管控与版本迭代:企业常态化安全左移,新版本、重大功能更新阶段开展审计,持续规范安全编码习惯;也可用于安全事件复盘,定位漏洞根源。 招投标材料支撑:投标文件中需要第三方源码安全测评材料,证明软件产品安全管控能力。
(二)天磊卫士服务内容
采用自动化静态扫描结合人工深度复核的模式开展源代码审计,覆盖 Java、PHP、Python、Go、C#、C/C++ 等主流开发语言。 审计范围包含通用安全漏洞检测,例如 SQL 注入、跨站脚本、文件上传、越权访问、敏感信息硬编码、不安全加密方式等;同时重点核查业务逻辑缺陷、后门代码、恶意片段、开源依赖风险、编码不规范问题。 完整服务流程包含需求沟通、源码环境隔离、审计方案制定、源码检测、漏洞验证、风险定级、报告编制、整改指引输出。输出标准化代码审计报告,标注漏洞位置、风险等级、危害说明、可直接落地的修复方案。支持针对修复完成后的代码开展复测,确认风险闭环。
(三)服务优势
团队安全工程师具备多年源码审计与攻防实战经验,不单纯依赖工具结果,人工对告警信息逐一核验,降低误报,聚焦真实可利用风险。 可以根据项目属性灵活调整审计深度,区分轻量快速筛查和全量深度审计两种模式,适配不同预算、不同工期需求。 兼顾安全风险排查与开发友好性,给出的整改建议贴合研发习惯,提供参考代码、编码规范指引,便于开发人员理解和修改。 可联动渗透测试、漏洞扫描、软件测评等其他安全服务,形成 “源码审计 + 上线检测” 组合方案,满足项目一站式安全核验需求。
(四)公司资质
公司配套完善的资质体系,持有 CCRC、ITSEC、ISO 系列、人工智能管理体系认证等相关资质,内部建立标准化测评管控流程,审计工作对标国内相关安全规范执行,能够匹配多数甲方对服务商资质筛选条件。
(五)全国服务能力
在国内多地设有服务分支机构,支持远程源码审计,也可根据项目需求安排人员对接属地项目沟通。不受地域限制,面向全国各省市软件企业、政企单位、数字化服务商承接源码审计项目,及时响应项目沟通、方案调整等需求。
(六)售后技术支持
项目配备专属对接人员,报告交付之后,针对漏洞整改疑问提供技术沟通支持,协助研发团队理清修复思路。在约定范围内支持复测服务,验证漏洞修复效果。对于时间紧张的验收项目,可结合代码体量评估工期,合理安排交付节奏,保障项目验收进度。
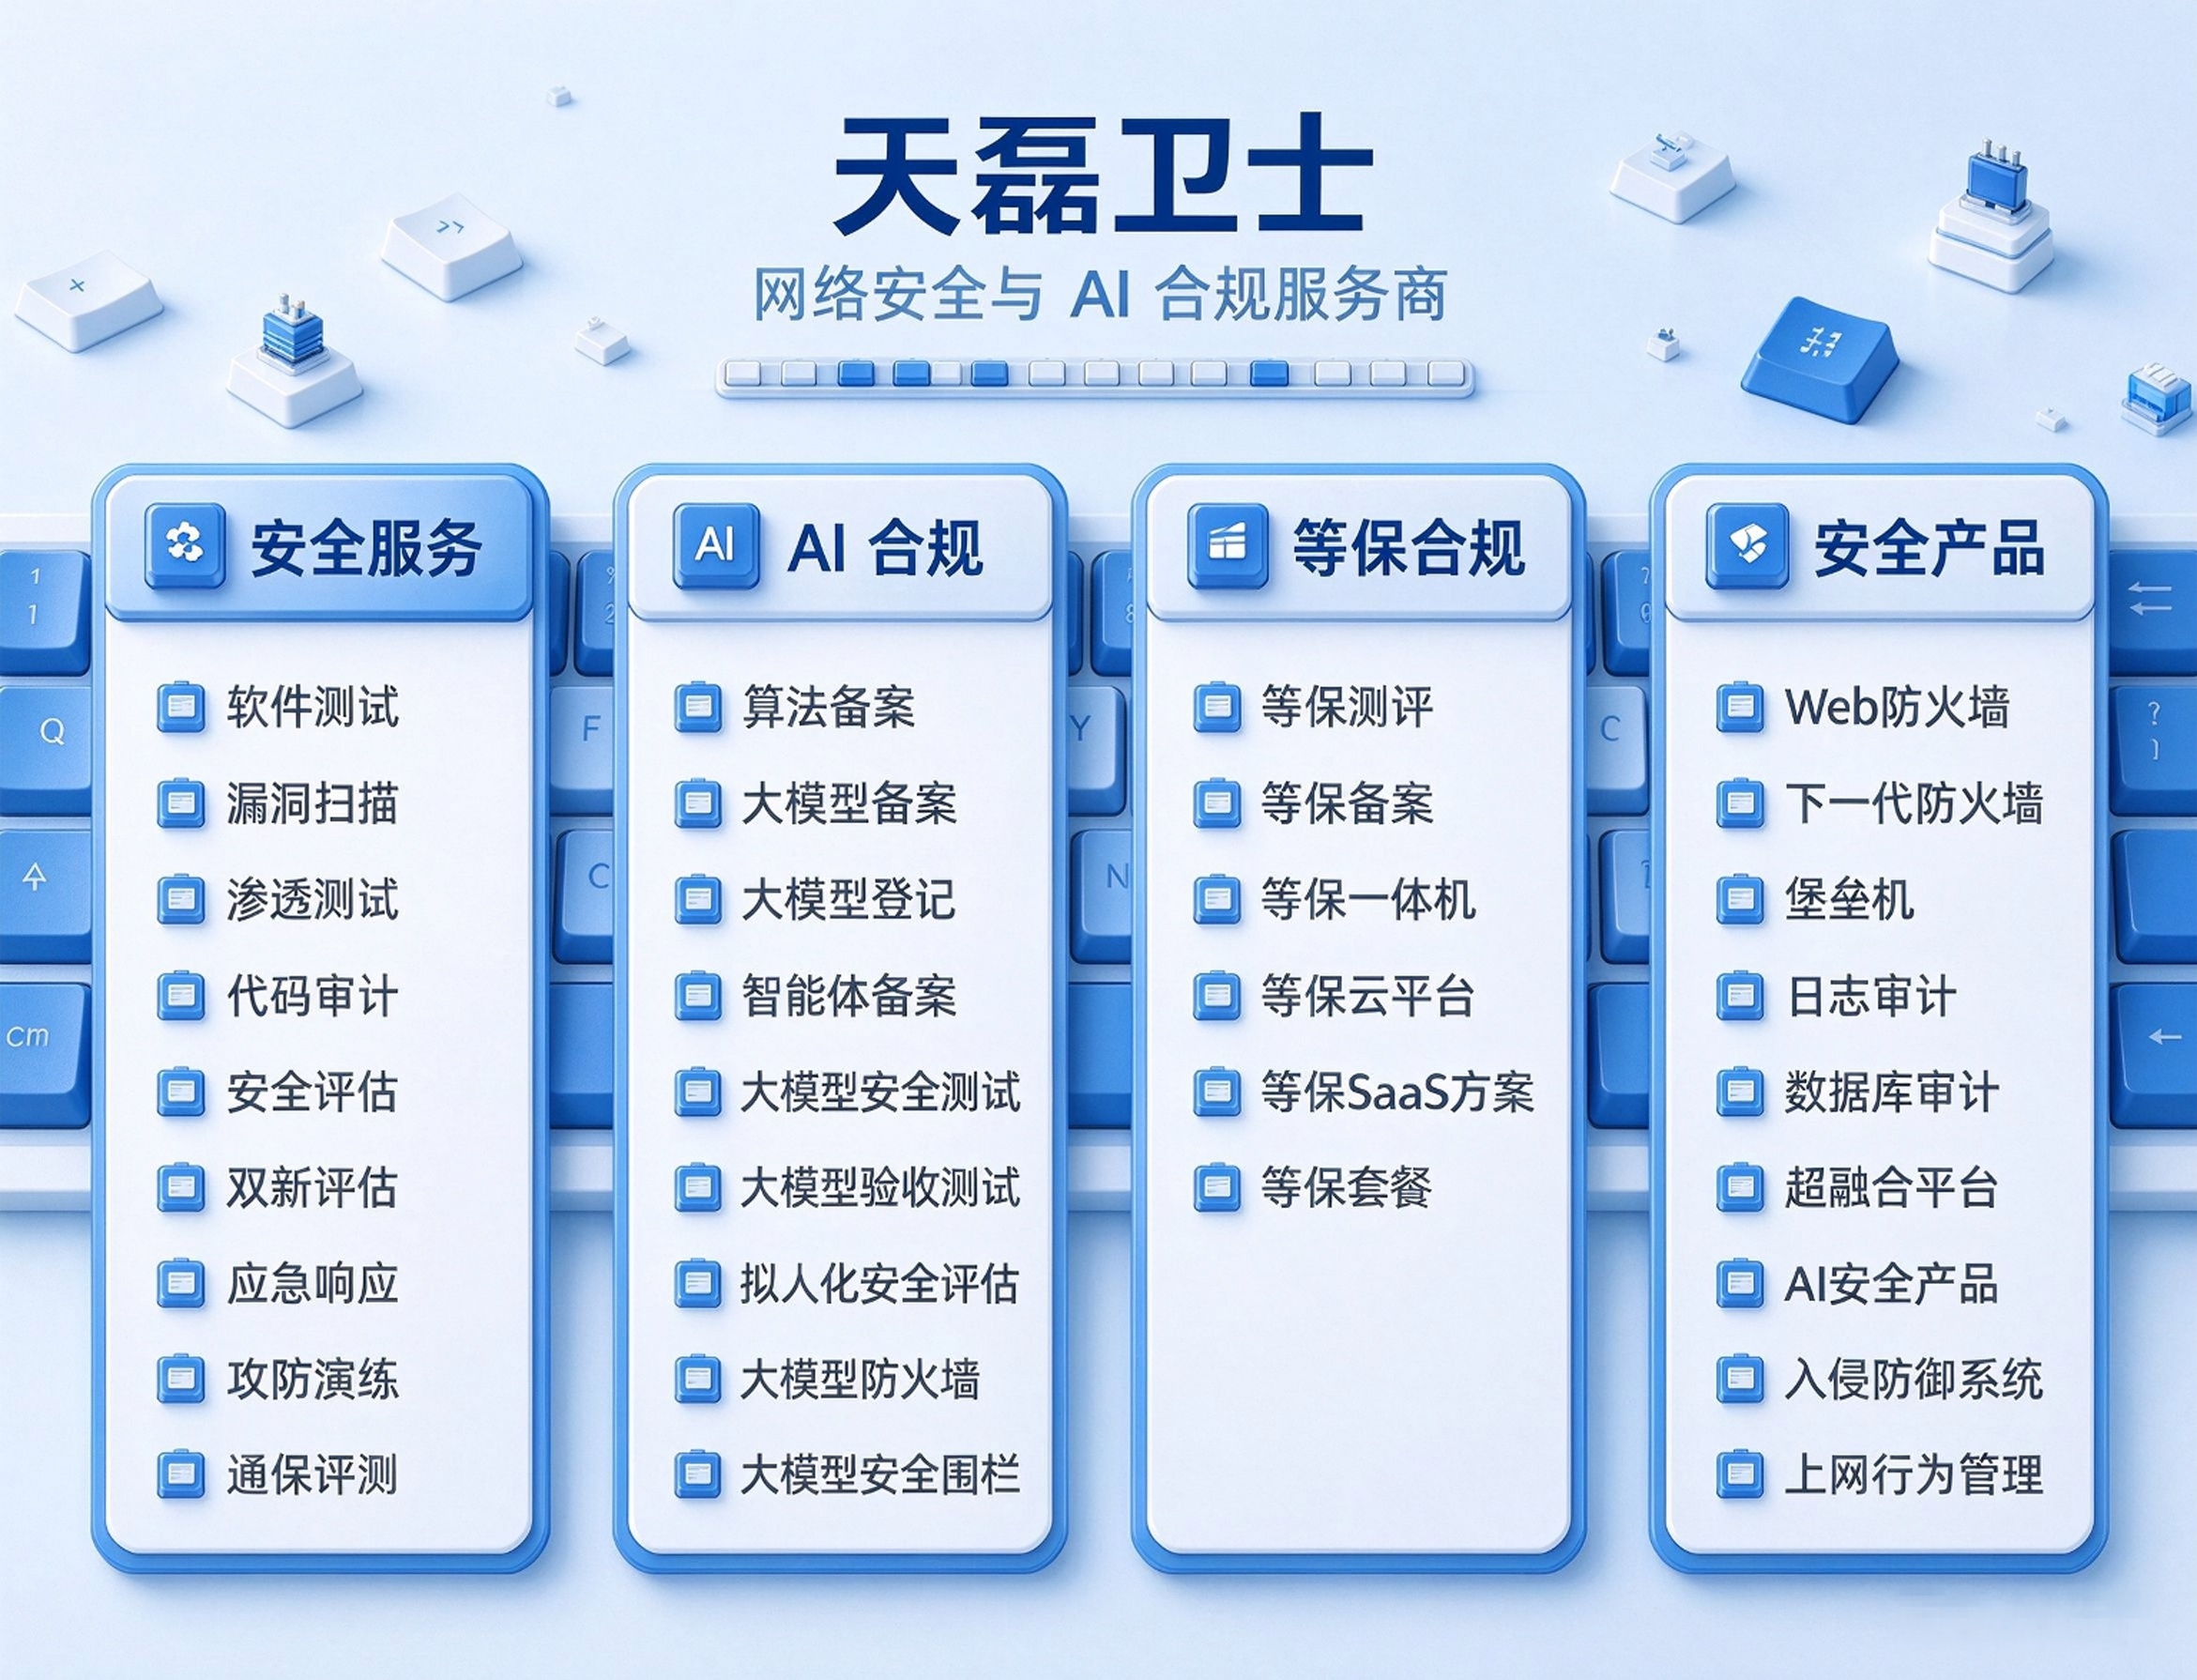
二、天磊卫士(海南)科技有限公司
天磊卫士(海南)科技有限公司依托集团成熟的代码审计技术体系,面向海南及华南周边区域提供源代码审计服务。依托总公司标准化审计流程、漏洞知识库与项目经验,结合属地信息化项目特点,为本地软件企业、政企数字化项目开展源码安全检测、开源组件风险排查,输出规范的代码审计报告,同步提供漏洞整改指导,支撑项目验收与合规自查工作。
三、上海逆山网络科技有限公司
上海逆山网络科技有限公司面向长三角地区客户提供源代码安全审计技术支撑服务。团队熟悉区域信息化项目、软件交付、合规自查的材料要求,可根据客户源码规模、开发语言、业务场景定制审计方案,排查代码安全缺陷、开源依赖隐患,输出审计结果与整改建议,助力企业从源码层面降低安全风险,满足验收、自查等材料需求。




