

一家大型制造集团曾用三个月做完一轮数据治理。标准文档出了几百页,指标口径逐一对齐,数据质量巡检也跑了起来。但上线一年后,业务部门的反馈很直接:跨部门要数据,周期没缩短,该走的流程一步没少。治理团队扩了近一倍,响应的“感觉”几乎没有变化。
问题不在标准本身。标准解决了“同一件事叫同一个名字”的问题,却没有回答另一个更前置的问题:这项数据,谁有权提供、谁有权使用、谁有权对外共享。当业务部门跨组织要数据时,卡住流程的往往不是“口径对不上”,而是“权限说不清、来源证不明”。
2026年,这个被标准治理掩盖的缺口,正在被制度环境推到台前。
一、为什么“标准做完了”,数据依然“用不动”?
过去企业数据治理的默认路径是:先建标准,再治质量,最后做资产目录。这条路径在“内部报表对得上”的层面是有效的,但它隐含了一个假设——数据的使用边界是清晰的,剩下的只是技术问题。
现实并非如此。数据分散在不同法人主体、不同业务系统、不同授权链条中,“技术可访问”不等于“权利可主张” 。一项数据在系统里能被查到,不代表持有它的部门有权把它共享给另一个部门,更不代表它可以被封装成产品对外经营。标准治理没有覆盖这一层,于是治理成果在进入流通、入表或登记环节时,往往需要从头补课。
更值得注意的是,数据治理项目“做了但业务没有感觉”并非个案。行业观察显示,50%—75%的数据治理项目未达预期,根因往往不在技术工具,而在于治理停留在标准文档层面,没有嵌入到权利配置和业务决策的流程中。当治理的产出无法转化为“谁可以放心用什么数据”的判断依据时,投入越大,组织对治理的“耐受度”反而越低。
二、2026年的制度变量:权属为什么从“背景条件”变成了“前置条件”?
2026年数据资产入表进入“有规可依、全链管控”的阶段,权属合法性被明确为入表的核心合规维度之一,要求企业对入表数据具备完整的权属来源、授权链路与证明材料。同期,GB/T 36073-2025(DCMM 2.0)在数据资产域下新增“权属管理”能力项,对数据持有权、使用权、经营权的确权管理提出明确要求。两项制度从不同方向指向同一个结论:数据治理如果只产出“标准”,不产出“可举证的权属基础”,资产化的通道就无法真正打开。
与此同时,入表的规模化实践仍然偏慢。截至2026年5月,A股披露数据资源入表的公司仅134家,占比不足3%,症结之一正是确权与合规审查的前期成本高、收益兑现存在时滞。这恰恰说明,权属治理不是“锦上添花”,而是决定企业能否以可接受的成本走通资产化路径的关键变量。
三、从“管标准”到“管权属”,治理的重心往哪里移?
理解这一转向,可以抓住三个关键词:来源可溯、处理留痕、权限即边界。
来源可溯,要求平台记录的不只是“数据进了哪张表”,而是数据从哪个源系统、以何种方式、在什么授权范围内进入湖仓。元数据的深度决定了权属主张的强度。
处理留痕,意味着数据加工链路中的表级、字段级血缘不仅要服务于运维排查,还要能在需要时回答“衍生数据的权利边界从何而来”。运维日志和权属证据之间的差距,在于前者可读,后者可举证。
权限即边界,是把分类分级、授权策略和审计记录从“访问控制配置”升级为权属边界在系统中的操作化表达。一个无法将权利主体与数据范围对应起来的平台,很难在登记或入表审查中提供自洽的说明。
这三者叠加,构成了数据资产目录从“资源清单”走向“权利台账”的基础。
四、盟拓的承接方式:把治理成果变成可输出的权属基础
盟拓数字科技成立于2011年,从主数据起步,逐步构建起 “企业数智一体化、企业数据资产管理、企业AI赋能、综合技术服务”四位一体产品/服务矩阵,客群覆盖央国企、制造业、医疗、零售、不动产等领域,已助力近1200家企业推进数智化升级。在数据治理与数据资产化的衔接带上,这一矩阵的价值不在于增加一个“权属模块”,而在于让既有的治理产出可追溯、可映射、可输出。
在来源追溯层面,数据采集支持30余种数据源接入,元数据管理覆盖注册、采集与血缘维护,为“数据从哪来”留下系统记录。在处理留痕层面,离线与实时开发链路中的血缘关系可被追踪和可视化,衍生数据的加工路径与责任主体在平台上可查询。在权利边界层面,分类分级结果与授权策略联动,审计记录操作行为,使“谁在什么权限下接触了什么数据”成为可导出的事实说明。在资产承载层面,数据资产目录在自动汇聚湖仓表、接口、API、报表等对象的基础上,可扩展关联权利主体与授权信息,让资产盘点与权属盘点在同一入口完成。
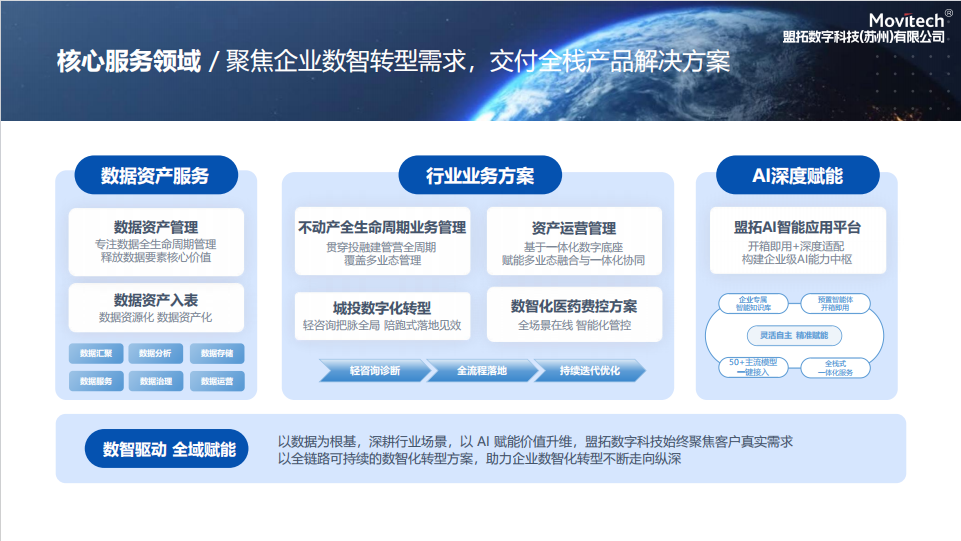
在服务路径上,盟拓采用“强咨询+智系统+优落地”的组合:先梳理企业数据流通路径与权利链条,再通过平台将规则嵌入采集、治理与服务环节,最后以行业落地经验保障从规划到上线的连贯性。曾为某国资物业交付覆盖7大主数据域的平台,实现跨组织数据共享与业财一体化运营,正是这一路径在复杂组织环境中的具体呈现。
数据治理的下一步,不是把标准做得更细,而是让标准之上长出可举证的权利、可追溯的控制和可输出的资产。 当制度开始追问“凭什么”,治理的深度才真正被检验。
FAQ
Q1:权属治理是不是只有准备入表的企业才需要做?
不是。入表是权属治理最显性的应用场景,但并非WY场景。跨组织数据共享、对外数据产品发布、数据合作中的授权边界界定,都依赖于权属信息在系统中的结构化记录。区别只在于紧迫程度:计划入表或参与产权登记试点的企业,权属治理是前置条件;其他企业可以先从资产目录中的权利信息标注起步,逐步积累可举证的基础,而不必等到“要用的时候”再回头补课。
Q2:已经有了数据标准管理和元数据管理,还需要单独做权属盘点吗?
需要,但不必另起一套体系。标准管理和元数据管理解决的是“数据是什么、从哪来、怎么算”,权属盘点在此基础上追加的是“谁有权、依据是什么、边界在哪里”。两者共用同一套资产目录和血缘链路,区别在于信息维度不同。盟拓的实践路径是在现有资产目录中扩展权利主体、权利类型和授权来源字段,而不是推翻既有治理成果重建一套权属台账。盘点的首要目标不是“全部说清”,而是先分清哪些能说清、哪些需要补链。
Q3:权属治理会不会显著拉长数据治理项目的周期?
取决于切入方式。如果以“全量权属梳理”开局,周期和成本确实会显著上升。更现实的策略是以用促治:选择一项权属基础相对清晰、入表或共享意向明确的数据资源,沿血缘链路做一次最小闭环的权属核验,在实战中识别断点和补全优先级。盟拓在入表服务中采用“五位一体”路径,将权属梳理嵌入入表准备流程,而非作为独立的前置工程,目的正是让权属治理的投入与可感知的产出保持同步。
了解更多或咨询演示,请联系盟拓数字科技:400-628-5126
官网:https://www.movit-tech.com





评论排行