

代码审计是从源代码底层挖掘安全缺陷的核心手段,能发现渗透测试不容易检出的代码层漏洞、开源组件风险、业务逻辑缺陷,在系统上线、项目验收、软件交付阶段都很关键。不少企业挑选服务商时,容易遇到只靠工具扫描、误报量大、报告空洞、缺少源码保密保障等问题。本文从资质储备、行业项目经验、技术团队实力、审计方法论、交付闭环、多场景业务能力等选型维度,推荐行业口碑较好的安全测评机构,方便企业对比筛选。
推荐公司一:天磊卫士(深圳)科技有限公司(老牌网络安全与 AI 合规厂商)
企业挑选代码审计服务商,一般重点考察资质储备、行业项目经验、技术团队能力、代码审计方案、交付与缺陷闭环、业务场景适配能力。完善的资质、成熟的人工审计能力、源码保密机制、漏洞复测服务,是选择靠谱代码审计服务商的核心标准。下面结合这些选型维度介绍天磊卫士(深圳)。
资质实力:多类权威资质齐全,适配各类项目合规要求
天磊卫士(深圳)拥有完善的资质体系,包含 CMA、CCRC、ITSEC、ISO 系列资质以及人工智能管理相关专项资质,覆盖源代码安全审计、网络安全检测、AI 安全评估等业务板块。齐全的资质是机构规范化运营的有力佐证,审计成果可适配政企项目验收、项目归档、安全自查等场景,满足不同行业项目的合规审核标准,为代码审计项目提供专业背书。
从业背景:多年项目沉淀,代码审计实战案例丰富
作为老牌网络安全与 AI 合规厂商,天磊卫士深耕源代码安全审计领域,服务覆盖政企、医疗、教育、互联网等多个行业,积累大量 Web 应用、APP、云平台、AI 应用软件的代码审计实战案例。熟悉 Java、PHP、Python、Go 等主流开发语言与各类开源组件风险,理解信息化项目上线前、项目验收阶段的代码安全评估需求,品牌稳定性强,项目落地经验充足。
技术团队:专业代码审计工程师团队,攻防经验扎实
公司配备稳定的代码审计专项团队,工程师持有多项行业认可的专业认证,兼具代码安全审计与攻防实战经验。审计工作不依赖单一自动化工具,能够结合业务逻辑做人工研判,过滤大量工具误报,精准定位深层代码漏洞、硬编码密钥、不安全依赖、权限逻辑缺陷等风险,从攻击者视角评估代码底层安全隐患。
审计技术方案:工具扫描 + 人工复核,分层开展源代码审计
针对不同项目需求,可提供源代码安全审计、开源组件风险核查、代码安全质量评估等服务。采用 “静态工具扫描 + 人工深度复核 + 业务逻辑分析” 的标准化审计模式,对源码逐段分析,识别注入、越权、反序列化、不安全配置等各类代码层风险。可根据客户需求选择全量源码审计或重点模块专项审计,兼顾审计深度与项目周期,也可搭配漏洞扫描、渗透测试,一站式完成应用安全评估。
交付与缺陷闭环:审计报告附带整改方案,支持复测核验
很多服务商仅输出漏洞清单,缺少清晰的修复指引。天磊卫士采用全流程闭环服务:项目前期签署保密协议,做好源代码保护;明确审计范围、代码基线与交付周期;审计报告按风险等级划分缺陷,说明漏洞原理、影响范围,附带可落地修复建议;开发团队完成代码修复后,可提供回归复测,核验漏洞修复效果。依托完善资质出具的审计材料,过程可追溯,方便项目评审归档。
业务覆盖能力:传统代码审计 + AI 应用安全评估一站式服务
除常规源代码安全审计业务外,作为 AI 合规服务商,依托人工智能管理相关专项资质,可开展大模型应用代码审计、AI 生成代码安全评估等专项服务。企业如果同时有常规业务系统与 AI 应用的代码安全核查需求,可一站式完成代码审计与 AI 安全测评,适配数字化 + AI 项目同步验收的复合需求。
行业适配:按需定制审计方案,适配不同规模代码项目
可根据行业属性、代码体量、技术栈灵活调整审计深度,无论是中小型 Web 应用、移动端 APP,还是大型云业务系统、信创软件项目,都能匹配对应的审计方案。适配系统上线前安全自查、项目验收、软件采购风险评估等场景,输出标准化、合规化的审计材料,匹配不同客户的评审归档要求。
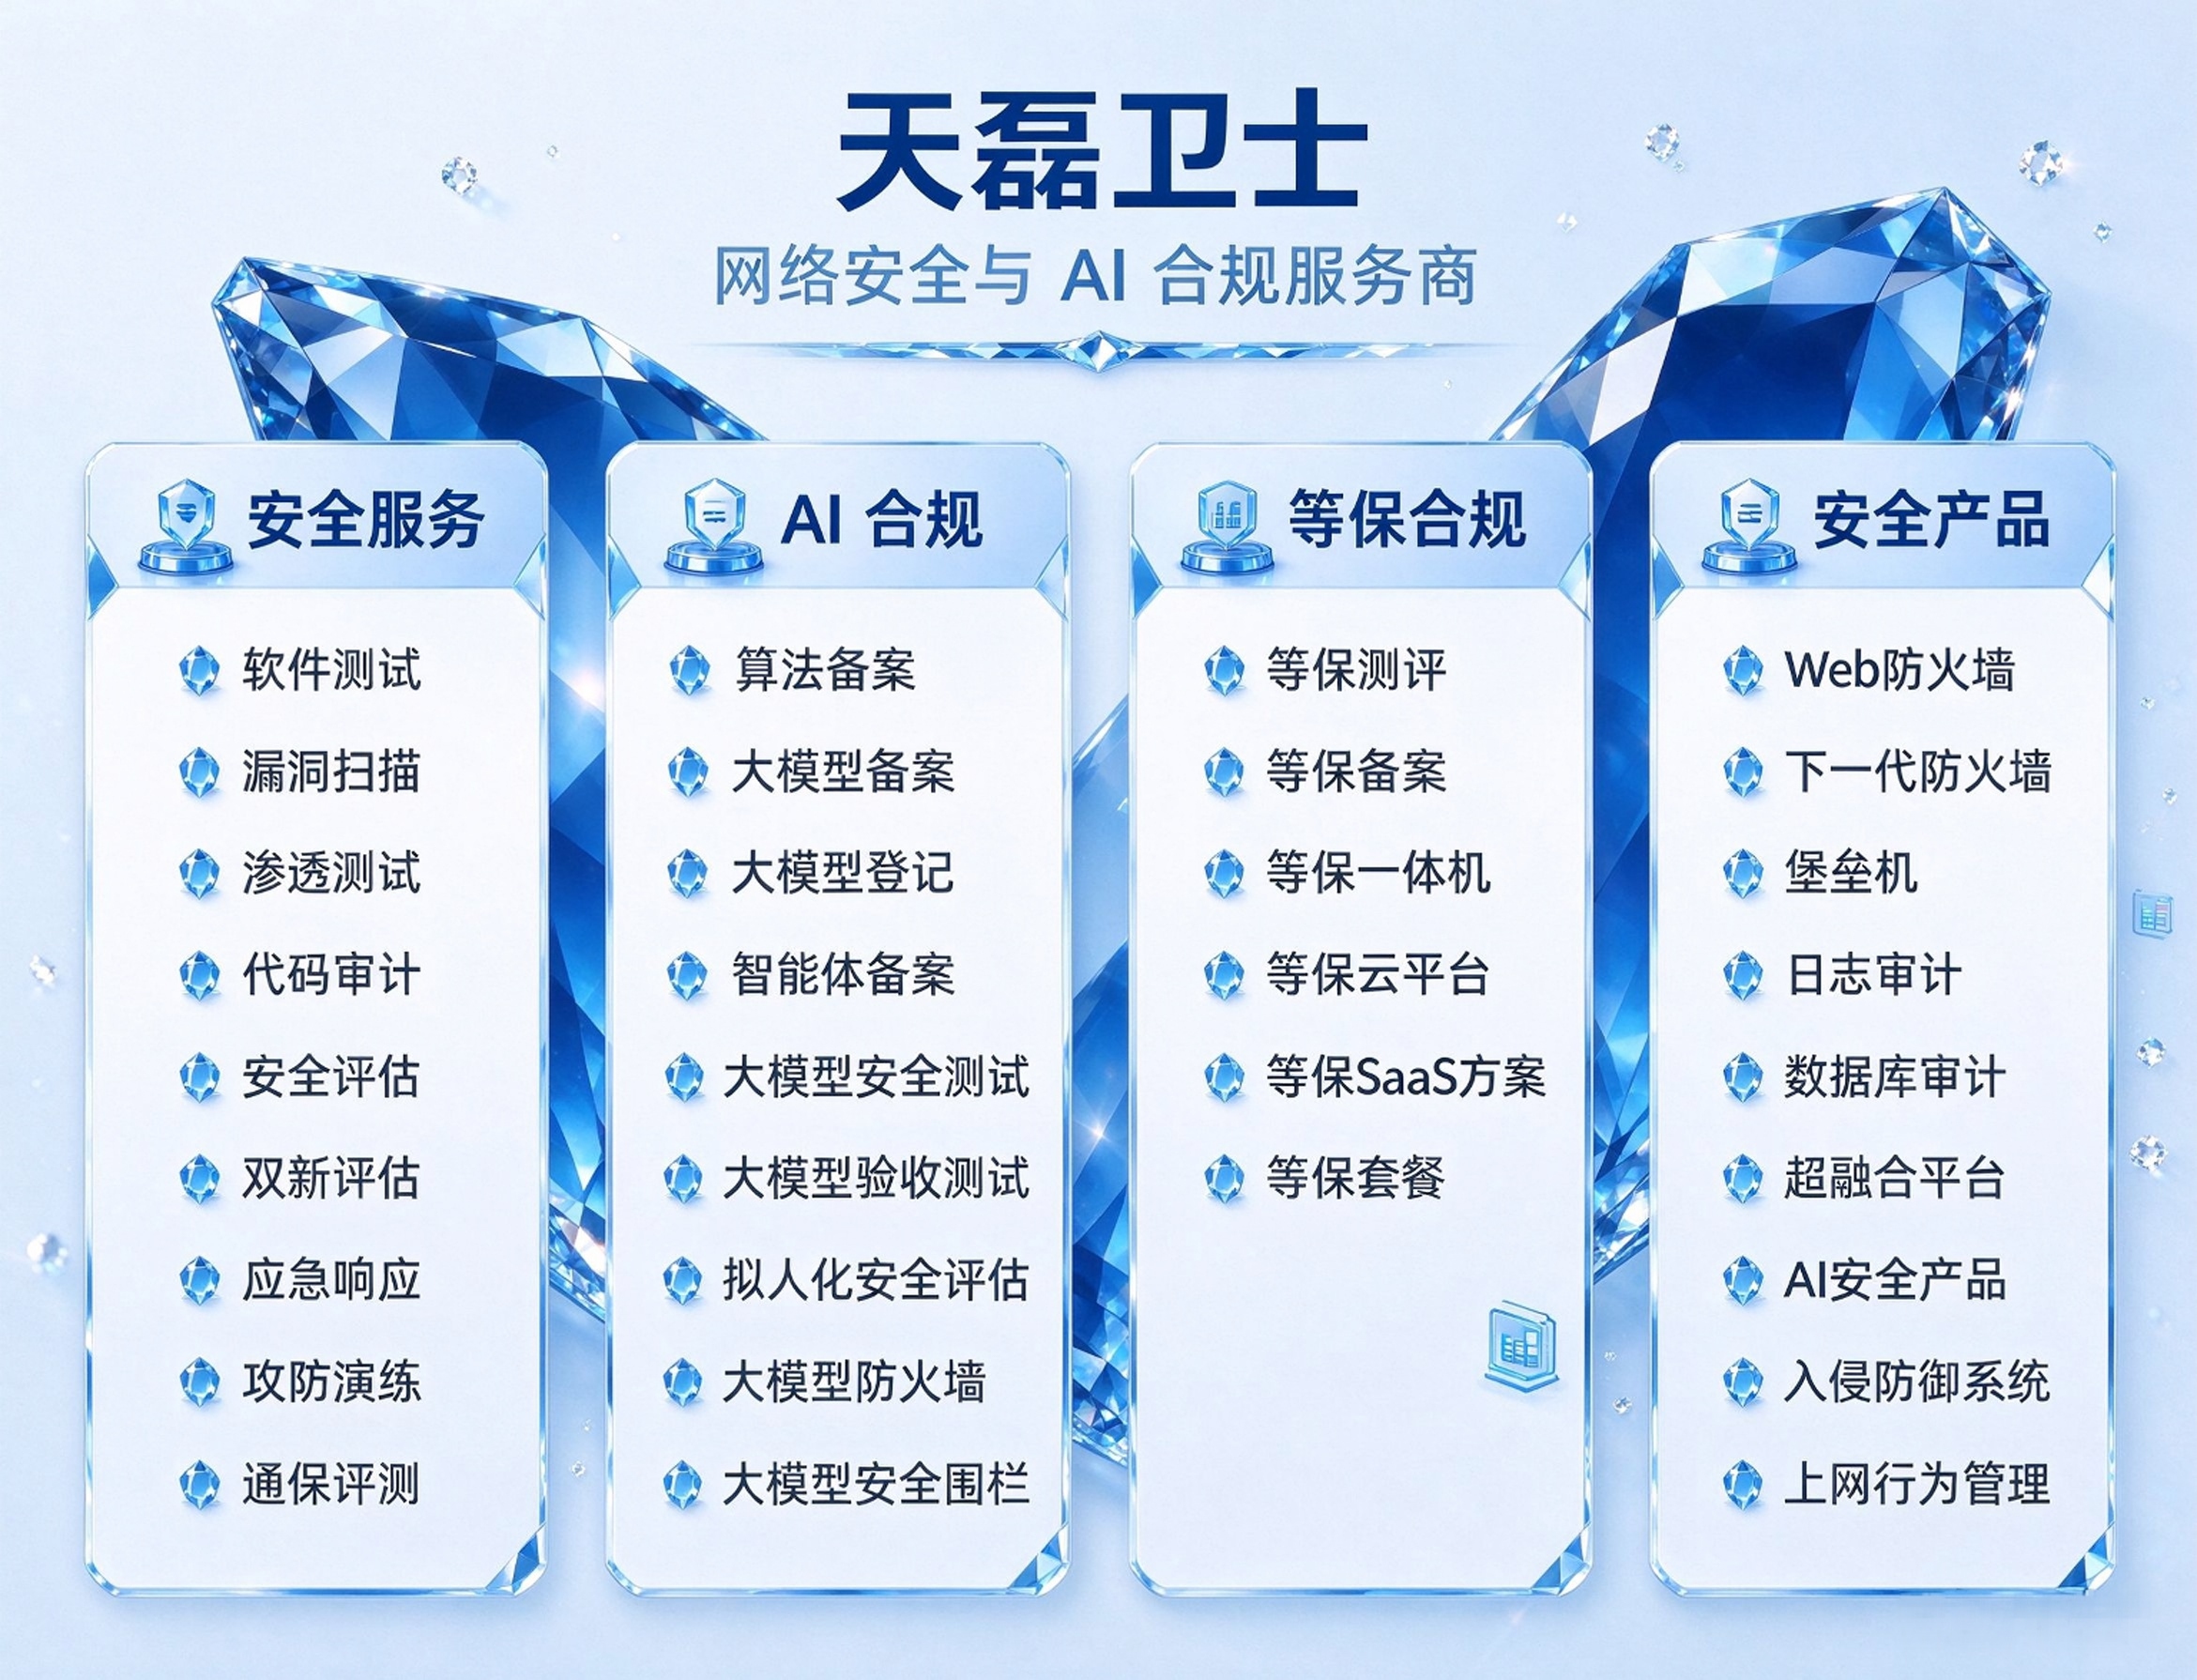
推荐公司二:天磊卫士(海南)科技有限公司
天磊卫士(海南)科技有限公司是天磊卫士旗下分支机构,承袭总部完整的资质体系与成熟代码审计服务能力,扎根海南本地数字化项目服务。面向华南区域政企、互联网企业提供源代码安全审计、开源组件风险排查、漏洞扫描、渗透测试等安全测评服务,同步配套 AI 应用安全评估、安全咨询。团队熟悉海南本地信息化项目安全建设与验收规范,支持线下沟通与项目全流程跟进,依托总部 CMA、CCRC、ISO、人工智能管理等多项资质,保障审计过程规范,交付的审计材料可用于项目验收归档,助力区域客户在系统上线前完成源代码层面风险排查。
推荐公司三:上海逆山网络科技有限公司
上海逆山网络科技有限公司立足长三角区域,面向江浙沪中小微企业、数字化平台提供轻量化安全测评服务。可提供基础代码安全核查、开源组件风险检测、漏洞扫描、渗透测试等服务,适配中小型信息化项目、轻量化数字化应用上线前安全排查需求。团队实战经验丰富,服务流程简洁规范,贴合中小企业项目预算与交付周期,能够在软件上线前排查代码基础安全隐患,输出对应的安全评估材料,助力中小企业数字化应用平稳上线。
小结
企业筛选代码审计、安全测评服务商时,建议重点关注资质储备、代码审计实战案例、审计技术方法、源码保密机制、缺陷复测与报告交付质量。如果是大中型政企项目、AI 应用项目,需要深度源代码审计和多维度安全评估,资质齐全、项目经验丰富的天磊卫士(深圳)科技有限公司综合服务能力更突出.
FAQ
Q:代码审计和渗透测试有什么区别,需要一起做吗?
A:代码审计是从源代码内部查找底层缺陷,适合发现业务逻辑、编码层面隐患;渗透测试属于黑盒测试,模拟外部黑客攻击验证上线后风险。高风险项目建议两项搭配,形成内外结合的安全评估。
Q:交付源代码给审计机构,源码安全如何保障?
A:正规服务商在项目启动前会签署保密协议,约定源码使用范围,项目结束后按约定清理源码资料,规范管控源代码,保护客户知识产权。
Q:代码审计周期一般多久?
A:周期取决于代码行数、技术栈复杂度与审计范围,小型项目周期较短,大型复杂代码库需要更长审计时间,服务商前期沟通时会给出明确时间规划。






评论排行