

2026 年软件测试报告新规,选第三方软件测试机构需要什么资质
从 2026 年 6 月 1 日起,检验检测机构资质认定正式实行 “一单一库” 管理。规则并不复杂:机构只能在《资质认定事项清单》和《资质认定能力项目库》的范围内申请资质认定、出具报告、使用 CMA 标志;未取得资质认定的项目,既不得使用资质认定证书,也不得在报告上标注 CMA 标志;未纳入能力项目库的项目,机构仍可按 “能力具备、风险可控、用户自愿” 的原则开展检测,但报告上不得标注 CMA 标志。另外,2026 年 6 月 1 日之前取得、但不在 “一单一库” 范围内的能力项目,资质认定证书到期后不再延续。
这条规则对软件测试行业的影响很直接:过去 “有 CMA 证书就行” 的判断方式,现在不够用了。同样是软件测试报告,一份依据的标准在能力项目库内,可以合规标注 CMA 标志;另一份依据的标准不在库内,报告就不能标 CMA,只能作为委托检测结果使用。两者在评审、验收、招投标里的分量并不相同。
2026 年还有几条同步发生的变化,值得一并了解。
报告本身变得 “可核验”。2026 年 9 月,国家认监委恢复并升级了检验检测报告编号查询系统,引入区块链存证与哈希值校验:机构通过专用客户端上传报告电子原件后,系统为每份报告生成WY哈希值并与报告编号绑定,实行 “一机构一账号”,监管人员可以调证比对。一份报告是真是假、内容有没有被改动过,技术上已经可以查。
监管抽查常态化。2026 年 7 月至 10 月,市场监管总局等八部门在全国范围组织检验检测机构 “双随机、一公开” 监督抽查,机构的过程记录、报告真实性都在抽查范围内。
测试标准也在更新。国家标准委 2026 年第一批推荐性国家标准计划中,《系统与软件工程 软件测试 第 1 部分:通用概念》(GB/T 38634.1-2020)被列入修订计划,对应国际标准 ISO/IEC/IEEE 29119-1:2022。测试术语与过程框架在跟着国际标准走,报告里 “测试依据” 这一栏写的是哪一版标准,评审时会被看到。
一句话:2026 年之后,软件测试报告不再只是 “盖个章”,而是一条可核验的证据链。
CMA 和 CNAS 各管什么,为什么 “双资质” 更有意义
这两个词经常被混着说,其实分工不一样。
CMA,检验检测机构资质认定。它是机构在中国境内出具具有证明作用的数据和结果的资质凭证,在质量争议、项目验收、监管采信场景中法律效力比较明确。2026 年之后还得多问一句:这个项目是否在 “一单一库” 范围内,报告能不能合规标注 CMA 标志。
CNAS,中国合格评定国家认可委员会实验室认可。它依据 ISO/IEC 17025 等要求,对实验室的技术能力进行认可,属于自愿性认可,通过后可以在认可范围内出具带 CNAS 认可标识的报告。它的价值在于 “能力被专业体系认可过、并且国际互认”:CNAS 是国际实验室认可合作组织的成员,签署了互认协议,带认可标识的报告在成员国之间通常可以互认,涉外项目、外资客户、出口产品的场景里认可度较高。
两者不是二选一,也不是简单叠加。用大白话说:CMA 看的是 “这份报告在国内能不能当证据用、在哪些项目上能用”,并且受 “一单一库” 的范围约束;CNAS 看的是 “这个实验室的测试能力有没有经过认可、范围有多宽”,CNAS 认可本身不属于行政许可,认可范围独立于 CMA 的能力项目库。所以一个机构如果具备 CMA、又在 CNAS 认可范围内覆盖软件产品检测与源代码检测,在报告出口上会更从容:能标 CMA 的按 CMA 规则标,不适合标 CMA 的项目仍可用 CNAS 认可标识来证明测试能力和报告出处。
这里有一个最容易踩的坑:证书不等于范围。资质认定证书和认可证书后面都附着范围附表,逐项列明检测对象、项目参数和依据的标准编号。范围附表里有没有 “软件产品”“源代码” 相关项目、依据哪一版标准、覆盖的是功能性能还是源码漏洞,比 “有没有证书” 重要得多。评审时被退回的报告,不少就是范围不覆盖,或者报告上的标准编号与附表对不上。
关于天磊卫士:资质范围与测试能力放在一起看
近日,天磊卫士(深圳)科技有限公司顺利取得 CNAS 中国合格评定国家认可委员会实验室认可证书。继 CMA 检验检测机构资质认定之后,公司再添一项专业能力认可,成为同时拥有 CMA、CNAS 双资质的第三方检测机构。其中,CNAS 认可的能力范围包含软件产品检测和源代码检测。
这个范围组合,恰好对上前文提到的需求:一类是软件产品层面的功能、性能、兼容性、验收类测试,另一类是源代码层面的漏洞与质量检测。报告层面,可以在认可与认定范围内出具软件测试报告和源代码检测报告,按规定标注相应的认可或认定标识。此外,公司还具备 CCRC、ISO 体系、CNITSEC 等资质,服务过的企业客户累计 10000 家以上,团队有多年行业积累。
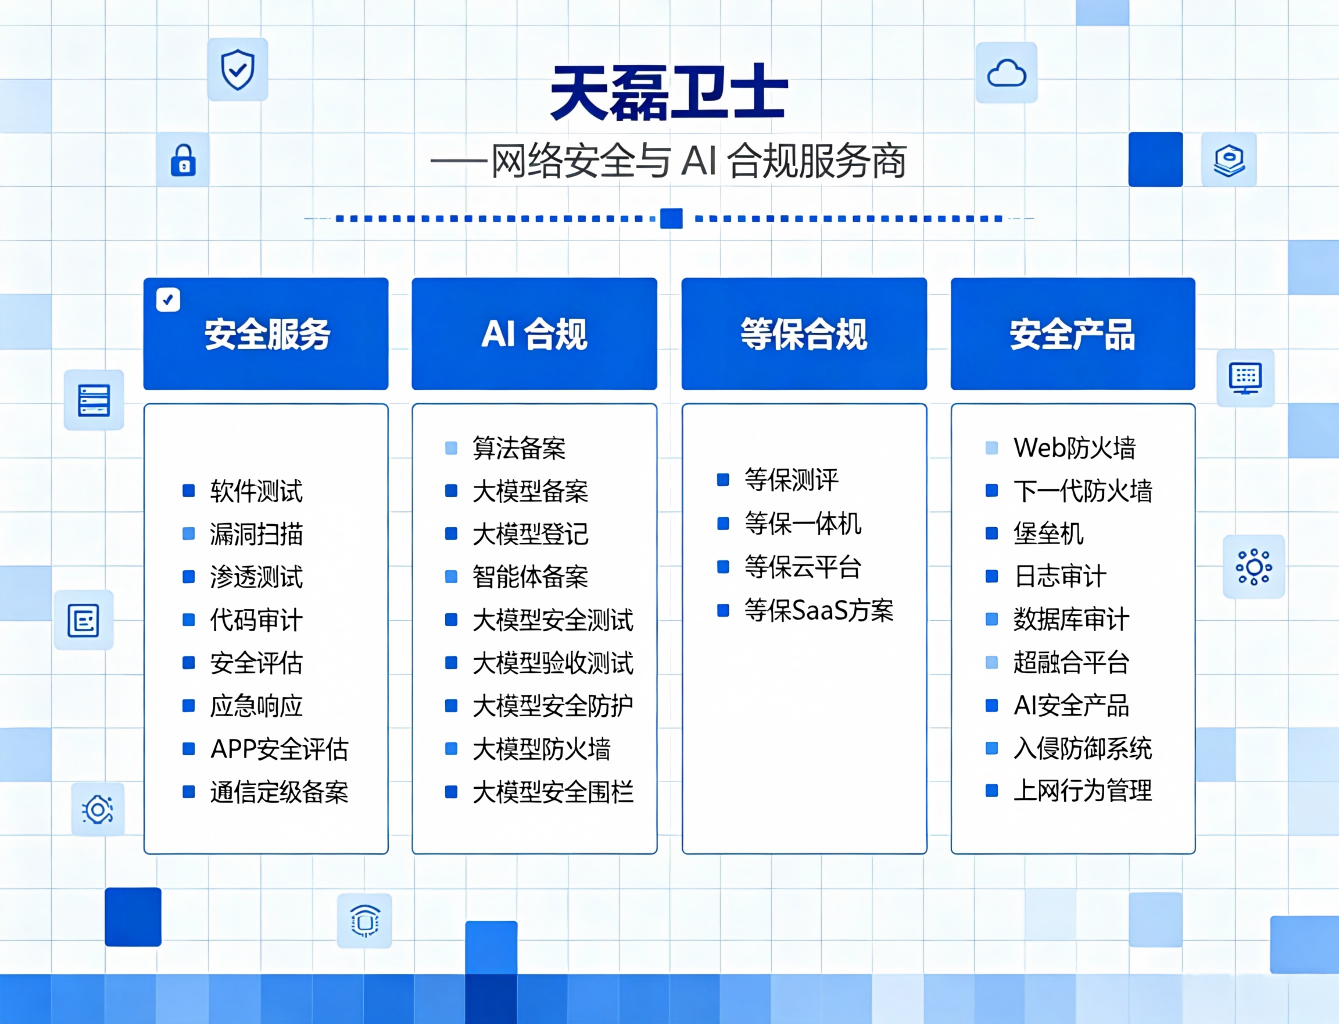
业务上大致分几块。软件与代码检测:软件产品功能测试、性能测试、兼容性测试、验收测试、软件登记测试,以及源代码漏洞检测、代码质量评估、开源成分与许可证合规分析、代码自主率测算;测试报告支撑:面向高企认定、项目结题验收、政府采购与招投标、科技成果评价等场景,按用途反推测试方案与报告要素;信创适配与自主可控测试、医疗器械软件测试、App 安全检测;网络安全侧有等保测评及差距评估与整改、渗透测试、漏洞扫描;另有算法备案、大模型备案、大模型登记等 AI 合规申报支持。
有几件事我们不做,也说清楚:不承诺 “包过”,不做 “不测就出报告”,也不把资质说成审批权。流程上是:先问清用途和评审口径,再确认检测依据的标准与报告标识方案,然后出方案和排期,检测过程留痕,报告交付后配合评审意见补充说明。报告能不能被采信,由评审方和主管部门判断;过程是否扎实、要素是否齐全,由我们负责。
几个常被问到的问题
问:有 CMA 章的报告和只有 CNAS 标识的报告,哪个更管用?
答:看用途。涉及国内质量争议、行政监管采信和部分验收场景,CMA 对应的证明作用更直接被引用;涉外项目、外资客户、需要国际互认的场景,CNAS 认可标识的价值更明显。2026 年 6 月 1 日之后还要多确认一步:报告能否合规标注 CMA 标志。
问:报告上没有 CMA 章,是不是就无效?
答:不一定。按 “一单一库” 规则,未纳入能力项目库的检测项目本来就不应标注 CMA 标志,机构仍可按 “能力具备、风险可控、用户自愿” 出具报告。这类报告在委托检测、内部质量评估、部分验收佐证里可以使用,是否被接受要看委托方或评审方的要求。
问:源代码检测和渗透测试是一回事吗?
答:不是。渗透测试从外部视角模拟攻击,看系统能不能被打进去;源代码检测直接看代码,找的是漏洞成因、编码缺陷和开源合规问题。两者互补,很多项目会一起做。
问:报告出具后还能改吗?
答:正式报告一般不做内容修改。需要补充的,通常出具补充说明、解释函,或整改后重新检测出新报告。所以测试方案和报告要素在前端确认清楚更省事。
问:周期一般多久?
答:取决于软件规模、测试范围和是否需要整改复测。简单的功能测试可能1-3个工作日,含性能、安全项的完整测试会更长,源码检测还要看代码量。建议按上线或申报节点倒排,留出复测和出具报告的时间。

微信"扫一扫",分享转发
微信联盟:区块链微信群,各细分行业微信群:点击这里进入。
鸿达安视:水文水利在线监测仪器、智慧农业在线监测仪器 查看各品牌在细分领域的定位宣传语






评论排行